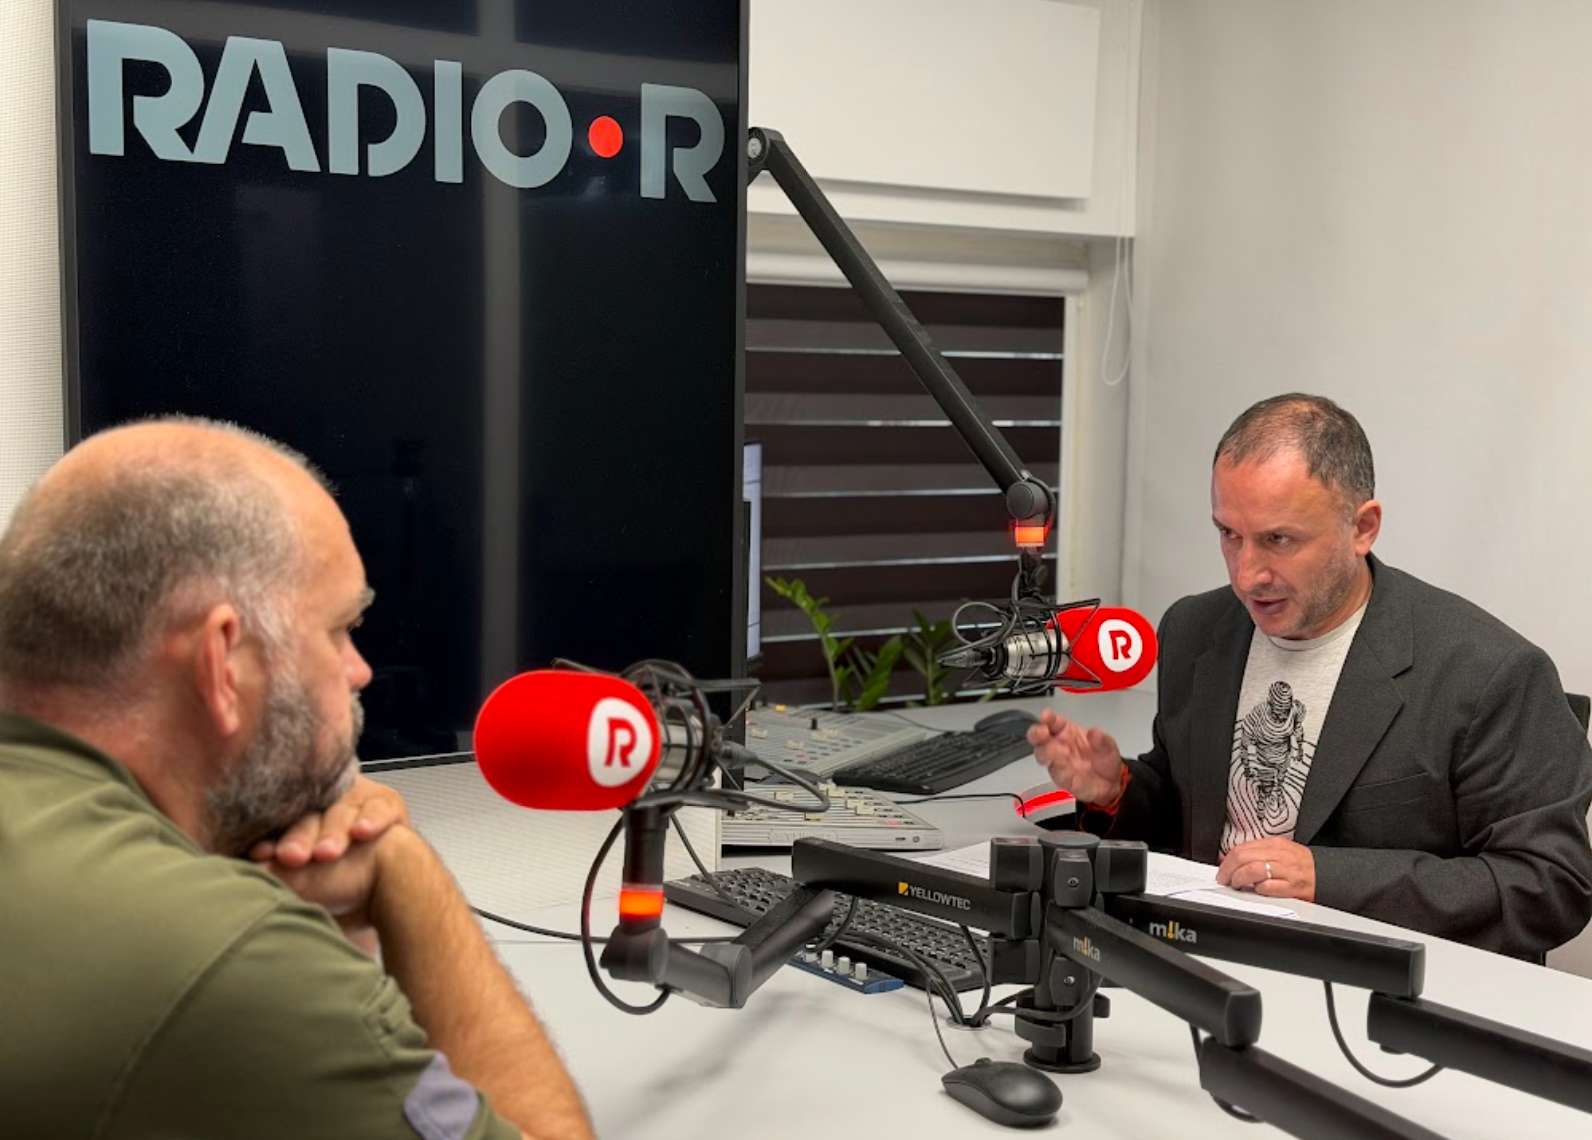
В эфире RADIO•R — программа «Безопаснее вместе»: коротко и понятно о том, что важно знать каждому, чтобы быть готовым к неожиданным ситуациям. Сегодня у нас в гостях эксперт по кибербезопасности Марюс Парещюс. Обсуждаем, как вести себя в чрезвычайных ситуациях, связанных с цифровой средой, а также как уберечь личные данные от взлома и не стать оружием в руках киберпреступников.
Почему одинаковые пароли — это катастрофа
Что и как в нашей цифровой жизни нужно обезопасить в первую очередь?
В первую очередь необходимо позаботиться об актуальности и уникальности паролей. Использовать один и тот же комбинаторный ключ для всех сервисов — огромный риск, от которого пора избавиться.
«Когда у вас похитили данные в любом электронном магазине, автоматически получают и логин, и пароль в чистом виде. Используя логин и пароль, можно подключиться в любые другие социальные порталы, соцуслуги, госуслуги, банкинги и так далее».
Современный безопасный пароль должен состоять минимум из 12 символов, включать заглавные и строчные буквы, цифры и спецсимволы. Чтобы не держать десятки сложных комбинаций в голове, эксперт рекомендует использовать специализированное программное обеспечение — менеджеры паролей (цифровые «записные книжки»), где данные защищены и регулярно обновляются.
Электронная подпись и клонирование устройств
Безопасны ли электронные подписи (Smart-ID, Mobile-ID и др.) и можно ли их украсть?
Главная проблема сегодня — это не прямая кража, а создание клона или копии авторизации при переходе на новое устройство. Многие люди при покупке нового смартфона просто переносят все данные по воздуху, а старый гаджет опускают в шкафчик, забывая полностью деактивировать на нём чувствительные сессии.
«В некоторых случаях всё-таки надо делать авторизацию через мобильную подпись или через оператора, но возможность, что этим воспользуются жулики, очень большая».
Именно поэтому двухуровневая (двухфакторная) аутентификация сегодня стала критически обязательной. Подтверждения через SMS, пуш-уведомления или приложения-генераторы одноразовых кодов гарантируют, что даже при утечке основного пароля никто посторонний не попадет в ваш аккаунт.
Привязка телефона и двухфакторная защита: как не потерять доступ к аккаунтам?
Привязка номера телефона к учетным записям абсолютно безопасна и необходима для защиты. Это единственный надежный способ быстро восстановить доступ к аккаунту, если пароль украден или забыт. При запросе сброса система сгенерирует новый пароль, а старый компрометированный ключ станет бесполезным.
«Двойной или тройной уровень дополнительных запросов обязателен для того, чтобы ваша учетная запись не пропала и не была украдена. И на сегодняшний день возможности избежать этого просто нет. Все государственные услуги и все банки уже используют двойную авторизацию. То есть комбинаций вроде «только логин и пароль» почти ни у кого не осталось. Но в будущем все социальные сети также к этому придут».
Зачем постоянно обновлять приложения и систему?
Зачем телефоны и планшеты без конца просят обновлять программы и саму операционную систему?
Обновления — это не просто новые функции, а латание дыр в безопасности. Со временем в любом программном обеспечении обнаруживаются уязвимости, через которые злоумышленники могут получить доступ к устройству или использовать его для кибератак.
«Программное обеспечение-производитель знает, какие ошибки и какие маленькие дырочки, через которые можно что-то украсть, возникают. И они постоянно пишут программное обеспечение обновления, которое ты должен себе внедрить в телефон… В некоторых случаях даже возможно так, что провайдер GSM-связи может тебе отключить возможность использовать телефон, пока ты не обновишь свой телефон».
Фишинг, SMS от «банков» и ловцы на крючок
Как не попасться на удочку мошенников, если приходит SMS якобы от банка или госучреждения?
Никогда не переходите по ссылкам из входящих SMS или писем. Подменить имя отправителя в текстовом сообщении технически несложно. Любое официальное уведомление от банка или налоговой инспекции (VMI) всегда продублировано внутри вашего личного кабинета или официального приложения.
«Для того чтобы проверить, вы заходите в мобильное приложение для электронного банкинга и смотрите, есть ли такое же сообщение в этом программном обеспечении».
Если вы случайно кликнули по ссылке, главное — не вводить свои данные и не подтверждать действия вторым фактором (PIN2 в Smart-ID). Подозрительный звонок от «полиции» или «службы безопасности» нужно просто сбрасывать через полминуты разговора.
Золотые правила цифровой гигиены от Марюса Парещюса
Каковы 5 главных правил кибергигиены, которые защитят в любой экстремальной ситуации?
- Никто не спрашивает личные коды. Ни банк, ни полиция, ни службы безопасности никогда не требуют по телефону или в мессенджерах пароли, PIN-коды или персональный код.
- Бесплатный сыр только в мышеловке. Не верьте внезапным выигрышам, наследству от далеких родственников или «очень выгодным инвестициям» — это 100% мошенники.
- Пароль — минимум 12 символов. Сложнее комбинация — выше защита. Используйте заглавные буквы, цифры и спецсимволы.
- Уникальность для каждого сервиса. Никогда не дублируйте один и тот же пароль на разных сайтах и регулярно обновляйте их.
- Обязательная двухфакторная аутентификация. Всегда привязывайте номер телефона к аккаунтам для быстрого восстановления доступа и включайте двойную авторизацию во всех сервисах.